
Dijital dönüşümle birlikte kurumların çalışma modeli kökten değişti. Artık çalışanlar yalnızca ofis içinden değil; evden, mobil cihazlardan, farklı şehir ve ülkelerden kurumsal kaynaklara bağlanıyor. Bu değişim klasik VPN temelli güvenlik yaklaşımını yetersiz hale getirdi. İşte tam bu noktada ZTNA (Zero Trust Network Access) kavramı devreye giriyor.
ZTNA (Zero Trust Network Access), kullanıcıya tüm ağı açmak yerine yalnızca doğrulanmış kimlik üzerinden belirli uygulamalara erişim sağlayan modern güvenlik mimarisidir.
ZTNA, “asla güvenme, daima doğrula” prensibi üzerine kurulu modern bir erişim modelidir. Kullanıcıya tüm ağa erişim vermek yerine, yalnızca ihtiyaç duyduğu uygulamaya, doğrulanmış kimlik ve cihaz ile sınırlı erişim sağlar. Bu yaklaşım, yatay hareket (lateral movement) riskini azaltır ve saldırı yüzeyini daraltır.
Geleneksel güvenlik anlayışında iç ağ “güvenilir”, dış ağ “tehlikeli” kabul edilirdi. Ancak bulut bilişim, SaaS uygulamaları ve uzaktan çalışma modelleri ile bu sınırlar ortadan kalktı. ZTNA, artık ağın değil kimliğin merkezde olduğu yeni güvenlik mimarisini temsil eder.
ZTNA Çalışma Mantığı ve Erişim Modeli
Zero Trust Network Access mimarisi, kullanıcıyı ağa değil uygulamaya bağlar. Bu yaklaşım, erişimi mikro segmentlere ayırır ve her erişim isteğini ayrı ayrı değerlendirir. Böylece bir kullanıcı sisteme sızsa bile tüm ağı göremez.
Modern güvenlik çerçevelerinden biri olan National Institute of Standards and Technology tarafından tanımlanan Zero Trust yaklaşımı da benzer prensipleri temel alır: sürekli doğrulama, minimum yetki ve bağlam analizi.
Uygulama Tabanlı Erişim Kontrolü
Klasik VPN çözümlerinde kullanıcı sisteme bağlandığında genellikle geniş bir ağ segmentine erişim elde eder. Oysa Zero Trust Network Access uygulama tabanlı çalışır.
Bu modelde:
• Kullanıcı yalnızca yetkili olduğu uygulamayı görür.
• Ağ içindeki diğer sistemler görünmez olur.
• IP tabanlı değil, kimlik tabanlı erişim sağlanır.
• Mikro segmentasyon uygulanır.
Bu yaklaşım, özellikle fidye yazılımı saldırılarında saldırganın ağ içinde ilerlemesini büyük ölçüde zorlaştırır. Çünkü Zero Trust Network Access erişimi ağ seviyesinde değil, uygulama seviyesinde kontrol eder.
Kimlik ve Cihaz Doğrulama Süreci
ZTNA yalnızca kullanıcı adı ve parola kontrolü yapmaz. Çok katmanlı bir doğrulama süreci uygular:
• Multi-Factor Authentication (MFA)
• Cihaz sağlığı kontrolü (endpoint posture check)
• Lokasyon analizi
• Davranışsal risk analizi
• Sürekli oturum doğrulama
Örneğin, bir kullanıcı Türkiye’den bağlanırken birkaç dakika sonra başka bir ülkeden erişim denemesi yaparsa sistem bunu anormal davranış olarak algılar ve erişimi sınırlar. Bu dinamik yapı, Zero Trust Network Access mimarisini statik güvenlik modellerinden ayırır.
VPN ile ZTNA Arasındaki Temel Farklar
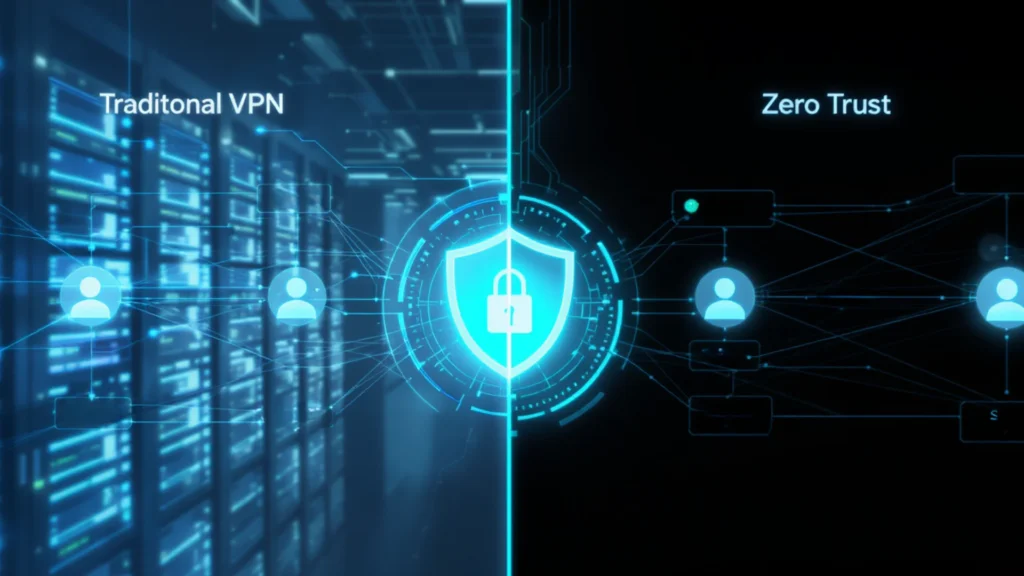
VPN ve ZTNA sıklıkla karşılaştırılır ancak mimari olarak oldukça farklıdır:
| Özellik | VPN | ZTNA |
| Erişim Modeli | Ağ tabanlı | Uygulama tabanlı |
| Güven Yaklaşımı | İç ağ güvenilir | Kimlik merkezli |
| Segmentasyon | Genellikle sınırlı | Mikro segmentasyon |
| Risk Analizi | Statik | Dinamik |
| Lateral Movement Riski | Yüksek | Düşük |
VPN bağlantısı kurulduğunda kullanıcı çoğu zaman ağın önemli bir bölümüne erişebilir. Oysa ZTNA, erişimi minimum yetki prensibi ile sınırlar. Bu nedenle modern kurumlar VPN’den ZTNA çözümlerine geçiş yapmaktadır.
ZTNA’nın Kurumsal Ortamlardaki Rolü
Bulut tabanlı uygulamaların artması, hibrit çalışma modellerinin yaygınlaşması ve SaaS platformlarının kullanımı, geleneksel güvenlik duvarı merkezli yapıları yetersiz hale getirmiştir. Bu noktada Zero Trust Network Access, kurumsal ağ güvenliğinin temel bileşeni haline gelmiştir.
Bulut ve Hibrit Ağ Yapılarında Güvenlik
Kurumlar artık yalnızca veri merkezlerinde değil; AWS, Azure, Google Cloud gibi platformlarda da sistem barındırmaktadır. Bu da karmaşık bir güvenlik mimarisi oluşturur.
Zero Trust Network Access, kullanıcıyı fiziksel lokasyondan bağımsız şekilde doğrular ve erişimi merkezi olarak yönetir. Böylece:
• Bulut uygulamaları güvenli şekilde korunur.
• Veri merkezleri dışarıya açılmadan erişim sağlanır.
• Hibrit yapılar tek bir politika ile yönetilir.
Bu yapı özellikle SaaS uygulamaları için kritik önem taşır. Çünkü ZTNA, uygulamaları internete doğrudan açmadan güvenli erişim sağlar.
Risk Bazlı Erişim Kontrolü
Modern saldırılar yalnızca kimlik bilgisi çalmakla kalmaz; sosyal mühendislik, kimlik avı ve oturum çalma teknikleri kullanır. Bu nedenle statik erişim politikaları yeterli değildir.
Zero Trust Network Access, risk bazlı erişim kontrolü uygular. Yani her erişim isteği anlık olarak değerlendirilir:
• Kullanıcının rolü
• Cihazın güvenlik seviyesi
• Bağlantı yapılan ağ
• Oturum davranışı
• Tehdit istihbarat verisi
Risk seviyesi yükseldiğinde sistem otomatik olarak ek doğrulama isteyebilir veya erişimi tamamen kesebilir. Bu dinamik yapı, ZTNA’yı modern saldırılara karşı güçlü bir çözüm haline getirir.
SASE Mimarisi ile Entegrasyon
Günümüzde birçok kurum güvenliği bulut tabanlı servisler üzerinden sağlamaktadır. Bu noktada SASE (Secure Access Service Edge) mimarisi öne çıkar.
Secure Access Service Edge modeli; SD-WAN, CASB, SWG ve Zero Trust Network Access bileşenlerini tek bir çatı altında toplar. Böylece ağ ve güvenlik servisleri bulut üzerinden sunulur.
ZTNA, SASE mimarisinin temel bileşenlerinden biridir. Bu entegrasyon sayesinde:
• Merkezî politika yönetimi sağlanır.
• Şubeler arası güvenli bağlantı kurulabilir.
• Uzaktan çalışanlar tek noktadan yönetilir.
• Güvenlik servisleri ölçeklenebilir hale gelir.
Kurumsal dönüşüm projelerinde artık Zero Trust Network Access ve SASE birlikte değerlendirilir.
ZTNA Öğrenmek Siber Güvenlik Kariyerinde Neden Önemlidir?
Siber güvenlik sektörü hızla evriliyor. Geleneksel firewall bilgisi tek başına yeterli değil. Modern erişim mimarilerini anlamak, kariyer açısından büyük avantaj sağlar. Bu nedenle Zero Trust Network Access bilgisi, günümüzde aranan yetkinliklerden biridir.
Network Güvenliği Uzmanlığı
Network güvenliği alanında çalışan uzmanlar için Zero Trust Network Access artık temel konular arasındadır. Çünkü:
• Mikro segmentasyon prensibini öğretir.
• Kimlik merkezli güvenlik yaklaşımını kazandırır.
• Bulut güvenliği ile entegrasyonu gösterir.
• Modern tehdit modelini anlamayı sağlar.
Bir SOC analisti veya güvenlik mühendisi için ZTNA bilgisi, olay müdahale süreçlerinde büyük avantaj sağlar. Özellikle lateral movement tespitinde bu mimariyi anlamak kritik önemdedir.
Firewall ve Erişim Kontrol Sistemleriyle İlişkisi
Geleneksel güvenlik duvarları IP ve port bazlı çalışır. Oysa Zero Trust Network Access, kimlik ve uygulama bazlı erişim sağlar. Bu iki yaklaşım birlikte çalışabilir.
Modern firewall üreticileri artık ZTNA modüllerini entegre etmektedir. Böylece:
• Firewall + ZTNA hibrit güvenlik modeli oluşur.
• Uygulama seviyesinde kontrol sağlanır.
• Uzaktan erişim güvenli hale gelir.
Firewall mantığını bilen bir uzman, Zero Trust Network Access mimarisini daha hızlı kavrar. Çünkü her iki yapı da erişim kontrol prensibi üzerine kuruludur; ancak ZTNA daha detaylı ve bağlamsal kontrol sunar.
Global İş Piyasasında Talep
Uluslararası iş ilanlarına bakıldığında Zero Trust ve Zero Trust Network Access bilgisi sıkça talep edilmektedir. Özellikle:
• Cloud Security Engineer
• Security Architect
• SOC Analyst
• Network Security Engineer
pozisyonlarında ZTNA deneyimi avantaj sağlar.
Global şirketler, uzaktan çalışma modeline geçtiği için VPN’den ZTNA çözümlerine geçiş yapmaktadır. Bu dönüşüm, uzman ihtiyacını artırmaktadır. Dolayısıyla Zero Trust Network Access bilmek yalnızca teknik değil, stratejik bir kariyer yatırımıdır.
Neden ZTNA Geleceğin Güvenlik Modelidir?
Dijital dönüşüm, güvenlik anlayışını değiştirdi. Artık güvenlik duvarının arkasında olmak yeterli değil. Kimlik, cihaz ve bağlam temelli güvenlik yaklaşımı zorunlu hale geldi. İşte bu noktada Zero Trust Network Access, modern ağ güvenliğinin temel yapı taşı olarak öne çıkıyor.
Özetle:
• Ağ değil, uygulama odaklıdır.
• Minimum yetki prensibi uygular.
• Dinamik risk analizi yapar.
• Bulut ve hibrit yapılarla uyumludur.
• SASE mimarisiyle entegre çalışır.
• Kariyer açısından yüksek değer taşır.
Gelecekte kurumların büyük çoğunluğu VPN’den ZTNA çözümlerine geçecektir. Bu nedenle hem teknik ekipler hem de siber güvenlik kariyeri hedefleyenler için Zero Trust Network Access bilgisi artık bir tercih değil, gerekliliktir.
Eğer modern ağ güvenliğini anlamak ve kariyerinizde bir adım öne geçmek istiyorsanız, ZTNA konusunu derinlemesine öğrenmek güçlü bir başlangıç olacaktır.
Sıkça Sorulan Sorular (SSS)
1. ZTNA nedir ve neden VPN’den daha güvenlidir?
ZTNA (Zero Trust Network Access), kullanıcıya tüm ağa erişim vermek yerine yalnızca yetkili olduğu uygulamaya erişim sağlayan modern bir güvenlik modelidir. VPN bağlantılarında kullanıcı genellikle ağın geniş bir bölümüne erişebilirken, ZTNA minimum yetki prensibi uygular. Bu sayede ağ içi yatay hareket (lateral movement) riski azalır ve saldırı yüzeyi daraltılır.
2. ZTNA nasıl çalışır?
Zero Trust Network Access, kimlik doğrulama, cihaz güvenlik kontrolü ve risk analizi gibi çok katmanlı bir doğrulama süreci uygular. Kullanıcı sisteme bağlanmadan önce kimliği, cihazın güvenlik durumu ve bağlantı bağlamı kontrol edilir. Erişim yalnızca belirli uygulamalara ve belirli koşullar altında verilir. Ayrıca erişim sürekli olarak izlenir ve risk durumunda oturum sonlandırılabilir.
3. ZTNA hangi kurumlar için uygundur?
ZTNA; uzaktan çalışan personeli olan, bulut ve hibrit altyapı kullanan, SaaS uygulamalarına erişim sağlayan tüm kurumlar için uygundur. Özellikle finans, sağlık, teknoloji ve kamu kurumları gibi yüksek güvenlik gereksinimi olan sektörlerde ZTNA çözümleri yaygın olarak tercih edilmektedir.
4. ZTNA ile SASE arasındaki ilişki nedir?
Zero Trust Network Access, SASE (Secure Access Service Edge) mimarisinin temel bileşenlerinden biridir. SASE; ağ ve güvenlik servislerini bulut üzerinden sunan entegre bir modeldir. ZTNA bu yapı içerisinde güvenli uzaktan erişimi sağlar. Yani SASE daha geniş bir çerçeve sunarken, Zero Trust Network Access bu çerçevenin erişim kontrol kısmını oluşturur.
5. ZTNA öğrenmek siber güvenlik kariyerine nasıl katkı sağlar?
Zero Trust Network Access bilgisi, modern ağ güvenliği mimarisini anlamayı sağlar ve global iş piyasasında ciddi bir avantaj oluşturur. Cloud Security Engineer, SOC Analyst veya Network Security Engineer gibi pozisyonlarda Zero Trust ve ZTNA bilgisi sıklıkla talep edilmektedir. Bu nedenle Zero Trust Network Access öğrenmek, kariyer gelişimi açısından stratejik bir yatırımdır.
Zero Trust Network Access ve Modern Ağ Güvenliğini Bilişim Academy ile Öğrenin
Siber güvenlik dünyasında öne çıkmak istiyorsanız, yalnızca teorik bilgi değil; gerçek senaryolarla desteklenmiş uygulamalı eğitim almanız gerekir. Bilişim Academy, modern ağ güvenliği, Zero Trust mimarisi ve Zero Trust Network Access konularını sektörel bakış açısıyla ele alan kapsamlı eğitim programları sunar.
Eğitimlerimizde yalnızca “ZTNA nedir?” sorusunu cevaplamıyoruz. Aynı zamanda:
• Mikro segmentasyon mantığını uygulamalı olarak öğretiyoruz
• Firewall ve erişim kontrol sistemleriyle entegrasyonu gösteriyoruz
• Bulut ve hibrit yapılarda güvenli mimari tasarlamayı anlatıyoruz
• Gerçek saldırı senaryoları üzerinden risk analizi yapıyoruz
CCNA altyapısından başlayarak ileri seviye siber güvenlik uzmanlığına uzanan kariyer yol haritamız sayesinde, teoriyi pratiğe dönüştürebilirsiniz. Avrupa ve global iş piyasasına yönelik içeriklerimizle yalnızca bilgi değil, kariyer avantajı da kazanırsınız.
Eğer siz de network ve siber güvenlik alanında güçlü bir temel oluşturmak, Zero Trust mimarisini profesyonel seviyede öğrenmek ve uluslararası standartlarda uzmanlaşmak istiyorsanız, şimdi Bilişim Academy eğitimlerini inceleyin.
Geleceğin güvenlik uzmanı olmak bir tercih değil, bir plan meselesidir. Planınızı bugün başlatın.
SEO ve Medya Planlama çözüm ortağımız Bilişim Media ile hizmetinizdeyiz!